Para empresas brasileiras que executam IA em ambientes regulados, a soberania de dados determina onde informações sensíveis são processadas, quem pode acessá-las e quais regras regem o serviço. Manter os workloads no Brasil pode simplificar a supervisão e reduzir a exposição a fluxos internacionais, mas a localização, por si só, não garante conformidade. Uma abordagem sólida mapeia todo o workload de IA, dos prompts e arquivos de modelo aos logs, backups e acessos de suporte.
Pontos-chave para tomadores de decisão
- A soberania em IA se aplica a dados, modelos, computação, acesso operacional e governança do serviço.
- A legislação brasileira permite transferências internacionais de dados sob condições específicas; portanto, residência de dados e conformidade de transferências são questões relacionadas, mas distintas.
- Instituições financeiras devem avaliar provedores de nuvem e tecnologia por meio de seus próprios processos de governança e gestão de riscos.
- O mapeamento de workloads ajuda as equipes a identificar onde dados sensíveis ou artefatos podem cruzar fronteiras.
- Uma infraestrutura de GPU baseada no Brasil pode apoiar o controle local, mas os termos contratuais e as práticas operacionais ainda precisam ser revisados.
A soberania em IA abrange todo o workload de produção
Soberania de dados em IA significa que uma organização consegue entender e governar a localização, o acesso e o tratamento dos dados e dos ativos relacionados usados por seus sistemas de IA. O escopo vai além do registro original do cliente e inclui prompts, embeddings, checkpoints de modelos, logs de auditoria, backups e telemetria.
Isso é importante porque a infraestrutura de IA em produção combina computação, armazenamento, rede, orquestração e monitoramento. Um workload pode executar inferência em um local enquanto seus logs, banco de dados vetorial, backups ou ferramentas de suporte operam em outro. O rótulo de região de um provedor, isoladamente, não mostra como cada componente é tratado.
Para um banco que analisa transações, por exemplo, o mapa relevante inclui os registros de entrada, as requisições de inferência, as versões do modelo, os logs de decisão e os sistemas que os retêm. Uma fintech que faz o deploy de um agente de atendimento ao cliente também precisa considerar os documentos recuperados, os históricos de conversa e o acesso do agente a ferramentas internas.
A legislação brasileira permite transferências sob condições definidas
Residência de dados e conformidade legal estão conectadas, mas não são intercambiáveis. A LGPD estabelece condições para transferências internacionais, em vez de criar uma regra geral de que todos os dados pessoais devem permanecer no país. As disposições da lei sobre transferências estão disponíveis no texto oficial da LGPD.
O regulamento de transferência internacional da ANPD e as cláusulas-padrão contratuais oferecem às organizações mecanismos adicionais para avaliar e documentar transferências elegíveis. Assim, a empresa deve identificar se um provedor, suboperador, equipe de suporte ou serviço de backup pode acessar dados pessoais a partir do exterior e, em seguida, confirmar a base legal e as salvaguardas aplicáveis com suas equipes de privacidade e jurídico. O comunicado da ANPD sobre transferências internacionais resume o arcabouço do regulador.
Manter a computação e os dados no Brasil pode reduzir o número de fluxos internacionais que precisam ser avaliados. Isso não elimina a necessidade de finalidade legítima, controles de acesso, limites de retenção, medidas de segurança e responsabilidades claras.
A localização dos dados é apenas uma parte da soberania
As organizações obtêm uma visão mais clara da soberania quando examinam todo o perímetro do serviço. As perguntas centrais dizem respeito a onde os ativos residem, quem pode alcançá-los, como os controles são evidenciados e o que acontece se o serviço mudar.
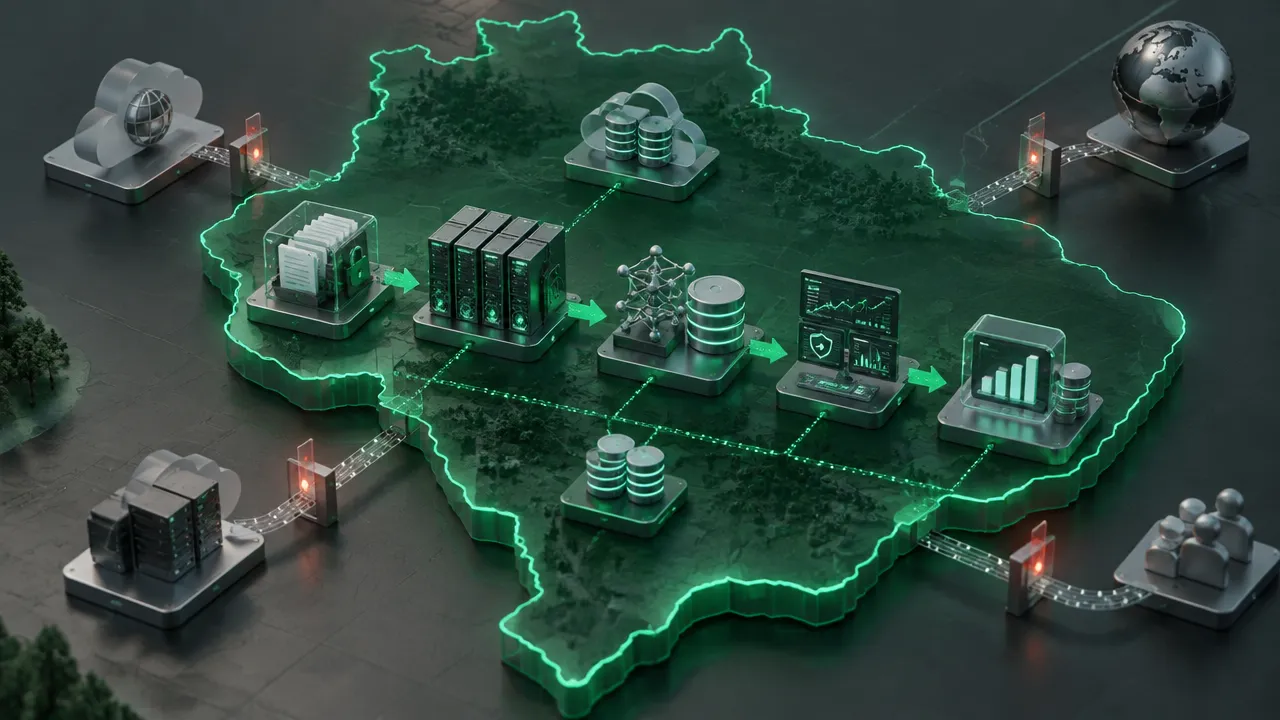
Um inventário prático deve abranger:
- Dados: registros de origem, prompts, documentos recuperados, embeddings, saídas e períodos de retenção.
- Ativos de IA: pesos de modelos, datasets de fine-tuning, checkpoints e resultados de avaliação.
- Operações: logs, métricas, backups, registros de incidentes e acesso de administradores.
- Cadeia de serviço: suboperadores, locais de suporte, serviços de orquestração e integrações externas.
- Saída: formatos de exportação, evidências de exclusão, suporte à transição e tratamento de cópias retidas.
Esse mapa oferece às equipes de segurança, privacidade, jurídico e infraestrutura uma visão compartilhada do workload. Ele também revela dependências que podem passar despercebidas quando a área de compras avalia apenas a região da GPU.
O processamento local pode reduzir riscos operacionais específicos
O processamento no Brasil pode reduzir a exposição à movimentação internacional de dados e ajudar as equipes a alinhar a operação dos serviços à supervisão brasileira. Também pode encurtar o caminho de rede para usuários e sistemas localizados no país. Esses são benefícios potenciais de arquitetura, e não garantias automáticas de conformidade, resiliência ou menor custo.
Riscos operacionais ainda podem surgir de controles de identidade fracos, retenção excessiva, backups sem criptografia, procedimentos de incidentes insuficientes ou acesso pouco claro por parte do provedor. Por isso, a soberania depende tanto da localização quanto de controles exigíveis. Os contratos devem explicitar as responsabilidades por aprovação de acessos, notificação de incidentes, evidências de auditoria, exclusão de dados e continuidade do serviço.
Instituições financeiras devem incluir serviços de nuvem e tecnologia em seus processos já estabelecidos de gestão de risco de fornecedores. A Resolução CMN nº 4.893, publicada pelo Banco Central do Brasil, é uma referência regulatória para segurança cibernética e contratação de serviços de tecnologia relevantes. As empresas devem confirmar os requisitos vigentes e sua aplicabilidade com as equipes de compliance.
O mapeamento de workloads transforma a soberania em decisão de arquitetura
Antes de escolher uma plataforma, as equipes podem classificar cada workload por sensibilidade dos dados, finalidade do processamento, requisitos de latência e impacto operacional. Essa classificação ajuda a distinguir os casos que exigem processamento estritamente local dos workloads que podem usar outros arranjos após revisão jurídica e de segurança.
- Rastreie o caminho dos dados. Acompanhe cada entrada pela inferência, recuperação, logging, armazenamento, backup e exclusão.
- Identifique os caminhos de acesso. Documente administradores, equipe de suporte, contas de serviço e suboperadores.
- Defina os requisitos de evidência. Especifique quais registros, logs de auditoria, compromissos contratuais e relatórios de incidentes o provedor deve fornecer.
- Teste os planos de falha e de saída. Confirme como os workloads podem ser restaurados, migrados ou desligados e como as cópias de dados são removidas.
- Revise a economia. Estime o uso de GPU, armazenamento, rede, suporte e exposição cambial ao longo de ciclos de demanda realistas.
Esse processo conecta a soberania ao desenho mais amplo da infraestrutura de IA: governança de dados, deploy de modelos, orquestração de GPUs, observabilidade e gestão de custos precisam funcionar em conjunto. Um sistema que atende a uma meta de residência, mas não pode ser monitorado nem recuperado, não está pronto para produção.
A avaliação de provedores deve testar controles, não slogans
Uma boa avaliação de provedores pede evidências sobre a configuração real do serviço. As equipes devem verificar os locais de computação e armazenamento, o tratamento de logs e backups, o acesso de suporte, as subcontratações, a gestão de incidentes e a capacidade de exportar e excluir ativos. Esses detalhes são mais acionáveis do que uma afirmação genérica de que uma plataforma é segura ou soberana.
Para workloads financeiros, a governança também inclui gestão de mudanças, revisão de acessos, planejamento de continuidade e divisão clara de responsabilidades entre a instituição e o provedor. Essas verificações devem se encaixar no framework de riscos já existente da organização, em vez de ficarem em um processo separado, exclusivo para IA.
O custo faz parte da avaliação, porque decisões de infraestrutura podem afetar tanto orçamentos quanto escolhas operacionais. Cobrança de GPU, armazenamento, transferência de dados e exposição cambial podem alterar o custo total de operação de um workload. Um serviço local cobrado em reais pode simplificar o orçamento para algumas empresas, mas o escopo completo do serviço e as premissas de uso ainda precisam ser comparados.
Infraestrutura de GPU no Brasil pode apoiar o controle local
A Nuplia oferece GPU-as-a-Service gerenciado e infraestrutura de inferência de IA no Brasil para organizações que operam workloads regulados. Sua oferta inclui capacidade elástica de GPUs NVIDIA com cobrança por hora, incluindo GPUs RTX PRO 6000 Blackwell para inferência e fine-tuning, com Kubernetes e orquestração de GPUs.
Para equipes que avaliam soberania, os detalhes relevantes do serviço incluem onde a computação e os dados residem, como o acesso operacional é governado e quais evidências contratuais estão disponíveis. Segundo a descrição do serviço, a Nuplia também oferece suporte em português, faturamento em reais com NF-e e não cobra taxas de egress. Esses recursos podem apoiar a operação local e o planejamento de custos, mas cada cliente continua responsável por confirmar que uma arquitetura específica atende às suas exigências legais e internas.
O caminho mais confiável é começar pelo mapa de workloads, definir os controles exigidos por cada categoria de dados e, então, avaliar a infraestrutura com base nesses requisitos. Para empresas brasileiras, a soberania se torna prática quando obrigações legais, arquitetura de sistemas, operação do provedor e planejamento de saída são analisados em conjunto.